Chrome 擴充功能病毒偷幣:它要讀剪貼簿和所有網站資料時,先別按允許
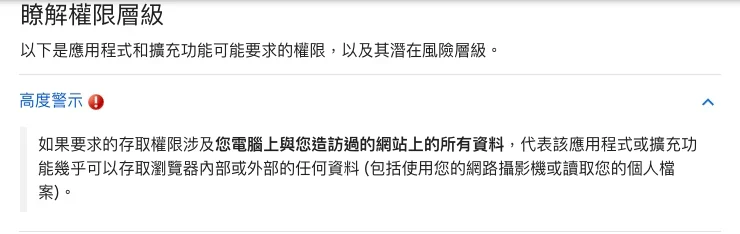
你想裝一個記事本擴充功能,對照 Chrome 說明中心的權限清單,它要的是「您複製並貼上的資料」和「您造訪過的所有網站上的資料」。一個記事本,為什麼要讀你複製的東西?說明中心寫得很白:前一項代表它能存取你複製和貼上的內容;後一項代表它能讀取你造訪過的所有頁面(說明中心舉的例子是銀行帳戶和 Facebook),還能向網站要求或修改你的資料。兩項一起給出去,你在交易所網頁上看到的、剛複製準備貼進錢包的收款地址,它都碰得到。這個詞條追兩條路:不是錢包的擴充功能拿到權限後換掉你複製的地址,以及正牌錢包擴充被推上一個惡意版本。

真有這樣的擴充功能。資安公司 McAfee 在 2026 年 6 月披露的 Silent Swap,裝進瀏覽器的就是一個假冒「Google Notes」的擴充功能,向使用者要的是剪貼簿、所有網址和瀏覽紀錄的權限(The Hacker News 2026 年 6 月 30 日報導)。拿到之後它做的事很單純:你複製一串錢包地址,它在剪貼簿裡把那串換掉。
範圍先劃好。要你輸入助記詞的仿冒錢包外掛,寫在假錢包與助記詞陷阱;從轉帳紀錄裡抄到一串頭尾相同的假地址,是地址中毒;對方叫你裝遠端協助軟體、直接操作你的電腦,則是遠端操控詐騙。本篇只管瀏覽器裡那個拿到了權限的擴充功能。
裝之前:權限清單上這幾行各代表什麼
Chrome 線上應用程式商店說明中心有一頁專講擴充功能會要求的權限。跟錢包、地址有關的挑了四行,引號裡是繁中版原文,核對日 2026-10-21:
- 您造訪過的所有網站上的資料。「表示該商品可以讀取您造訪過的所有頁面 (例如銀行帳戶、Facebook),而且可以向網站要求或修改您的資料。」交易所網頁版、網頁錢包,都在「所有頁面」裡面。
- 您複製並貼上的資料。「該應用程式或擴充功能可以存取您複製和貼上的資料。」收款地址很少有人手打,幾乎都是複製貼上,Silent Swap 吃的就是這一項。
- 您已安裝的應用程式、擴充功能和主題清單。「該應用程式或擴充功能可以啟用、停用、解除安裝或是啟動您已安裝的主題、擴充功能和應用程式。」你裝著的錢包擴充,也在它碰得到的範圍裡。
- 您的瀏覽紀錄。「該應用程式或擴充功能可以讀取及清除您的瀏覽紀錄。」
裝的那一刻乾淨,不代表之後不再開口。說明中心另外寫了「選擇性權限」:「該應用程式或擴充功能會在您完成安裝後,要求您拒絕或允許權限。如果您允許選擇性權限,之後就無法更改。」裝完幾天才跳出來的那個請求,比安裝時那張清單更值得停下來讀。
更新也是一個開口的時機。Chrome 開發者文件寫,新版本如果加入了會觸發警告的權限,擴充功能會先被停用,直到使用者接受新權限為止。用了半年的翻譯小工具某天被停用、跳出來要你同意新權限,別順手按同意。
編輯室自己的偏好是:放錢包擴充的那個瀏覽器,擴充功能能少就少,比價、翻譯、截圖這類有網頁版的就不裝。這是我們的取捨,不是 Google 的建議;說明中心在這件事上只寫了一句「重要事項:請務必只核准您信任的擴充功能。」
兩起案例:要了哪些權限,怎麼進到瀏覽器
一起完全沒走商店,另一起走的正是商店的更新管道。
Silent Swap(McAfee 披露,2026 年 6 月)。據 The Hacker News 報導,它改寫 Chrome 的 Secure Preferences 和 Preferences 兩個設定檔,把擴充功能直接塞進瀏覽器,繞過線上應用程式商店的正常安裝流程,在使用者沒同意的情況下靜默載入。報導也寫了一個條件:在較新版本的瀏覽器上,這招要先把開發者模式打開才行得通。塞進來的就是前面那個假「Google Notes」,要剪貼簿、所有網址、瀏覽紀錄。
它攔的是複製進系統剪貼簿的錢包地址,報導列出的幣種有比特幣(BTC)、以太坊、比特幣現金、Ripple 和 Dash。比較麻煩的是這個細節:每一個被送出的地址,都對應到一個專屬的攻擊者地址。手上有一份「已知詐騙地址」黑名單,碰到它幾乎派不上用場。
所以自查時別只想「我有沒有從商店裝過怪東西」。沒從商店裝、自己也沒按過允許,清單裡照樣可能多出一個。
Trust Wallet 瀏覽器擴充 2.68 版(2025 年 12 月)。這次是正牌錢包擴充。The Hacker News 12 月 26 日的報導引述 Trust Wallet:駭客用一把外洩的 Chrome 線上應用程式商店 API 金鑰,送出惡意的 2.68 版,繞過他們的標準發布檢查。受影響的只有擴充 2.68 版,只用手機版的人和其他擴充版本不受影響。據報導約 700 萬美元受影響,Trust Wallet 表示會退款給所有受影響的使用者,並呼籲盡快更新到 2.69 版。
助記詞怎麼被帶走,是區塊鏈資安公司 SlowMist 的分析:助記詞解密後被送到攻擊者的伺服器。這一段是報導轉述的第三方分析;那個伺服器網域本站不放連結。
權限名稱與說明、網站存取權的三個選項、移除步驟,引自 Chrome 線上應用程式商店說明中心兩頁繁中版;更新時要求新權限的機制引自 Chrome 開發者文件;助記詞的判準引自 MetaMask 說明中心;兩起案例引自 The Hacker News 2025 年 12 月 26 日與 2026 年 6 月 30 日的報導(後三者原文為英文)。核對日期 2026-10-21。
編輯室沒有安裝任何一個被點名的惡意版本,本篇內容根據 Chrome 說明中心與廠商公告核對。Chrome 說明中心沒寫到的介面字樣(例如開發者模式開關的位置),本篇不替它寫。
已經裝了:怎麼查、怎麼收回、怎麼移除
Chrome 說明中心給的入口:依序選取右上方的「更多」圖示 →「擴充功能」→「管理擴充功能」。清單打開後,看三件事。
- 有沒有不認得的。一個一個看名字。想不起什麼時候裝的、裝來做什麼的,先移除再說。Silent Swap 那個不經商店的擴充,名字叫「Google Notes」,看起來理所當然。
- 網站存取權,收回到「當您點選擴充功能時」。說明中心列了三種設定。「當您點選擴充功能時」:「擴充功能僅會在您選取時,才能存取目前開啟的分頁或視窗中的網站。」「在 <目前網站> 上」:「允許擴充功能自動讀取及變更目前網站上的資料。」「在所有網站上」:「允許擴充功能自動讀取及變更所有網站上的資料。」不需要它在每個網站上自動跑的,改成第一種。這三種管的都是網站上的資料;用不到剪貼簿卻要了剪貼簿的,直接走下一步。
- 移除。「在網址列右側找出擴充功能的圖示,在圖示上按一下滑鼠右鍵,然後選取「從 Chrome 中移除」。」圖示沒釘在網址列旁邊的,就在「管理擴充功能」裡「找到要移除的擴充功能,選取「移除」。」
另外留意開發者模式。Silent Swap 在新版瀏覽器上要它開著才塞得進來;你從沒開過、它卻開著,多半是有東西動過這台電腦上的瀏覽器設定,只清擴充功能不夠。
懷疑中招:照這個順序做
- 先停止從這台電腦複製地址轉帳。剪貼簿被換的時候,貼上去的那串已經不是你複製的那串。真的急著轉,貼上後把整串跟來源逐字對一遍,從第一個字元對到最後一個。
- 移除可疑的擴充功能,其餘的網站存取權收回到點選時。做法見上一節。
- 判斷錢包的助記詞有沒有可能外洩。MetaMask 說明頁寫,合理需要輸入助記詞的時機只有首次建立、恢復錢包和重設密碼;沒有任何正牌 MetaMask 網站會要你的助記詞;不是你發起交易,MetaMask 不會自己跳出來。懷疑有人拿到了你的助記詞,它的建議是遷移到新的錢包。助記詞外洩的錢包,資產可能全部被轉走,這一步別拖。以上是 MetaMask 對自家產品的說明,用別家錢包的,找它自己的說明頁核對。
- 用過 Trust Wallet 擴充 2.68 版的。Trust Wallet 的呼籲是盡快更新到 2.69 版。既然 SlowMist 的分析說助記詞被送了出去,套用 MetaMask 那條「懷疑助記詞外洩就換新錢包」,編輯室除了更新版本,還會把資產移到新錢包。這是我們的推論,不是 Trust Wallet 的公告。
- 授權另外查。擴充功能偷的是地址和助記詞。如果你也在可疑網頁上簽過授權,那是另一件事,照授權自查指南一筆一筆撤。
- 錢已經轉走。交易雜湊、擴充功能名稱、大概什麼時候裝的,先記下來,再照被騙了先做的 4 件事往下走。
常見問題
從 Chrome 線上應用程式商店裝的擴充功能,就不用擔心了嗎?
不能這樣想。Trust Wallet 擴充 2.68 版就是經由商店送出的:據報導,駭客用一把外洩的 Chrome 線上應用程式商店 API 金鑰提交了惡意版本,繞過 Trust Wallet 的標準發布檢查。Chrome 說明中心在這件事上的提醒也只有一句:「請務必只核准您信任的擴充功能。」
錢包擴充突然跳出來,說更新後要重新輸入助記詞驗證,要照做嗎?
以 MetaMask 來說,不要。它的說明頁寫,MetaMask 不需要你例行地輸入助記詞,合理的時機只有首次建立、恢復錢包和重設密碼;不是你發起交易,它也不會自己跳出來。說明頁還寫,從詐騙網站下載並輸入助記詞,錢包就等於已經被盜。用的是別家錢包,請找該錢包自己的說明頁核對。
- Chrome 線上應用程式商店說明中心:安裝及管理擴充功能(管理擴充功能入口、網站存取權三種設定、移除步驟)
- Chrome 線上應用程式商店說明中心:應用程式和擴充功能要求的權限(權限名稱與說明、選擇性權限)
- Chrome 開發者文件:權限警告(原文為英文;更新加入新權限時擴充功能先被停用)
- MetaMask 說明中心:如何辨認真正的 MetaMask(原文為英文;助記詞何時才需要輸入、懷疑外洩時遷移新錢包)
- The Hacker News,2025-12-26(原文為英文;Trust Wallet 擴充 2.68 版、外洩的商店 API 金鑰、約 700 萬美元、SlowMist 分析)
- The Hacker News,2026-06-30(原文為英文;McAfee 披露的 Silent Swap、改寫設定檔載入擴充、剪貼簿地址替換)